Логотип Государственной Технической Службы
Мемлекеттік 
техникалық қызмет
DevSecOps процестеріндегі жеткізу тізбегі қауіпсіздігінің негізі ретінде бағдарламалық жасақтама құрамын талдау (SCA)

The modern software development industry has undergone a fundamental shift from writing proprietary code to assembling applications from pre-built building blocks. Research shows that in modern commercial applications, third-party components, open-source libraries, and frameworks account for 80% to 90% of the entire codebase volume.

The use of open-source solutions significantly accelerates time-to-market and reduces development costs. However, this trend generates new attack vectors associated with Software Supply Chain Security. Vulnerabilities contained in widely used libraries are automatically imported into all dependent systems, creating large-scale risks, including data breaches, infrastructure disruption, and severe reputational damage.

Nature and Capabilities of the SCA Methodology

Software Composition Analysis (SCA) is an automated technology aimed at the inventory, identification, and risk management associated with the use of third-party and open-source components in a software product.

Unlike tools that analyze the quality and security of developers' proprietary code, SCA focuses exclusively on external dependencies. The primary functional capabilities of modern SCA solutions include the following areas:

  • Identification of Known Vulnerabilities (CVE): Comparing libraries and their versions used in a project against global vulnerability databases (e.g., the National Vulnerability Database — NVD) to detect known security defects.
  • Transitive Dependency Analysis: Many libraries import other components (dependencies of the second and deeper levels). SCA tools build complete dependency trees to identify hidden ("transitive") vulnerabilities that developers did not include directly.
  • License Compliance Audit: Checking third-party component licenses for compliance with the company's legal policies. This helps prevent the inadvertent use of libraries with restrictive copyleft licenses (e.g., GPL), which may require the company to open-source its own commercial product's codebase.
  • Obsolescence Control (Technical Debt): Monitoring the versions of packages in use. Outdated components not only harbor more latent defects, but also hinder system upgrade efforts when critical zero-day vulnerabilities are discovered.

Comparative Analysis: SCA, SAST, and DAST

To ensure comprehensive Application Security (AppSec), it is essential to clearly delineate the scopes of application for different security testing tools. The table below provides a comparison of key analysis technologies.

Comparison of Primary Security Testing Methodologies

CriterionSCASASTDAST
Object of AnalysisThird-party libraries and dependenciesProprietary application source codeRunning application in a runtime environment
Testing MethodWhite / gray box (manifest analysis)White box (static code analysis)Black box (external scanning)
Type of Defects DetectedKnown CVEs, licensing risksLogic flaws, injections (SQLi, XSS)Configuration errors, authorization issues
Implementation StageBuild and integration (CI/CD)Code authoring and buildTesting and operations
 
 
As seen in the table, SCA and SAST complement each other during the static analysis stage. SAST delves deeply into the structure of proprietary code (building abstract syntax trees, taint analysis), yet completely overlooks the internal design of packaged third-party dependencies. SCA, conversely, closes this SAST blind spot by auditing the entire imported software stack.

Integrating SCA into DevSecOps Processes and Best Practices

The implementation of SCA into the daily workflow of engineering teams must be carried out on the principle of continuous control, rather than periodic audits.

Automation in CI/CD

The most effective approach is to integrate SCA scanners directly into build pipelines (CI/CD pipelines). On every Pull Request or commit to the repository, the system should automatically scan dependency manifest files (such as package.json, pom.xml, requirements.txt).

Configuring automated Security Gates allows blocking builds or branch merges upon detecting vulnerabilities with a high severity level (e.g., $\text{CVSS} > 8.0$). This prevents dangerous flaws from entering the main development branch.

The MTTR Metric Challenge and Prioritization

One of the primary challenges when adopting SCA is the high alert volume, which leads to developer alert fatigue. The industry average Mean Time to Remediate (MTTR) for half of detected defects is approximately 252 days.

To optimize the vulnerability remediation process, the following practices are recommended:

  • Reachability Analysis: Using modern static analysis tools and runtime monitoring systems to verify whether a vulnerable function in a third-party library is actually invoked within the real execution context of the application. If the vulnerable code is physically unreachable, the remediation priority of such a CVE can be temporarily deprioritized.
  • Automated Dependency Updates: Utilizing specialized tooling to automatically create PRs with updated library versions where the vulnerability has already been resolved by the vendor's patch.

Conclusion

Software Composition Analysis (SCA) is no longer an optional tool in the cybersecurity professional's toolkit. In an era of extensive open-source adoption, securing the software supply chain becomes critically important. Regular dependency scanning, automated CI/CD checks, and fostering collaborative partnerships between development and security teams help minimize legal, financial, and technical risks, establishing a solid foundation for the secure evolution of IT products.

Танымал ұсыныстар

Жаңалықтар
DevSecOps процестеріндегі жеткізу тізбегі қауіпсіздігінің негізі ретінде бағдарламалық жасақтама құрамын талдау (SCA)
The modern software development industry has undergone a fundamental shift from writing proprietary code to assembling applications from pre-built building blocks. Research shows that in modern commercial applications, third-party components, open-source libraries, and frameworks account for 80% to 90% of the entire codebase volume.

The use of open-source solutions significantly accelerates time-to-market and reduces development costs. However, this trend generates new attack vectors associated with Software Supply Chain Security. Vulnerabilities contained in widely used libraries are automatically imported into all dependent systems, creating large-scale risks, including data breaches, infrastructure disruption, and severe reputational damage.

Nature and Capabilities of the SCA Methodology

Software Composition Analysis (SCA) is an automated technology aimed at the inventory, identification, and risk management associated with the use of third-party and open-source components in a software product.

Unlike tools that analyze the quality and security of developers' proprietary code, SCA focuses exclusively on external dependencies. The primary functional capabilities of modern SCA solutions include the following areas:

  • Identification of Known Vulnerabilities (CVE): Comparing libraries and their versions used in a project against global vulnerability databases (e.g., the National Vulnerability Database — NVD) to detect known security defects.
  • Transitive Dependency Analysis: Many libraries import other components (dependencies of the second and deeper levels). SCA tools build complete dependency trees to identify hidden ("transitive") vulnerabilities that developers did not include directly.
  • License Compliance Audit: Checking third-party component licenses for compliance with the company's legal policies. This helps prevent the inadvertent use of libraries with restrictive copyleft licenses (e.g., GPL), which may require the company to open-source its own commercial product's codebase.
  • Obsolescence Control (Technical Debt): Monitoring the versions of packages in use. Outdated components not only harbor more latent defects, but also hinder system upgrade efforts when critical zero-day vulnerabilities are discovered.

Comparative Analysis: SCA, SAST, and DAST

To ensure comprehensive Application Security (AppSec), it is essential to clearly delineate the scopes of application for different security testing tools. The table below provides a comparison of key analysis technologies.

Comparison of Primary Security Testing Methodologies

CriterionSCASASTDAST
Object of AnalysisThird-party libraries and dependenciesProprietary application source codeRunning application in a runtime environment
Testing MethodWhite / gray box (manifest analysis)White box (static code analysis)Black box (external scanning)
Type of Defects DetectedKnown CVEs, licensing risksLogic flaws, injections (SQLi, XSS)Configuration errors, authorization issues
Implementation StageBuild and integration (CI/CD)Code authoring and buildTesting and operations
 
 
As seen in the table, SCA and SAST complement each other during the static analysis stage. SAST delves deeply into the structure of proprietary code (building abstract syntax trees, taint analysis), yet completely overlooks the internal design of packaged third-party dependencies. SCA, conversely, closes this SAST blind spot by auditing the entire imported software stack.

Integrating SCA into DevSecOps Processes and Best Practices

The implementation of SCA into the daily workflow of engineering teams must be carried out on the principle of continuous control, rather than periodic audits.

Automation in CI/CD

The most effective approach is to integrate SCA scanners directly into build pipelines (CI/CD pipelines). On every Pull Request or commit to the repository, the system should automatically scan dependency manifest files (such as package.json, pom.xml, requirements.txt).

Configuring automated Security Gates allows blocking builds or branch merges upon detecting vulnerabilities with a high severity level (e.g., $\text{CVSS} > 8.0$). This prevents dangerous flaws from entering the main development branch.

The MTTR Metric Challenge and Prioritization

One of the primary challenges when adopting SCA is the high alert volume, which leads to developer alert fatigue. The industry average Mean Time to Remediate (MTTR) for half of detected defects is approximately 252 days.

To optimize the vulnerability remediation process, the following practices are recommended:

  • Reachability Analysis: Using modern static analysis tools and runtime monitoring systems to verify whether a vulnerable function in a third-party library is actually invoked within the real execution context of the application. If the vulnerable code is physically unreachable, the remediation priority of such a CVE can be temporarily deprioritized.
  • Automated Dependency Updates: Utilizing specialized tooling to automatically create PRs with updated library versions where the vulnerability has already been resolved by the vendor's patch.

Conclusion

Software Composition Analysis (SCA) is no longer an optional tool in the cybersecurity professional's toolkit. In an era of extensive open-source adoption, securing the software supply chain becomes critically important. Regular dependency scanning, automated CI/CD checks, and fostering collaborative partnerships between development and security teams help minimize legal, financial, and technical risks, establishing a solid foundation for the secure evolution of IT products.
БАСТАПҚЫ КОДТЫ ТАЛДАУ (БКТ)

БКТ деген не?

БКТ – бастапқы кодты талдау. Бұл цифрлық объектілерге жүргізілетін сынақтардың бағдарламалық қамтылымдағы осалдықтарды, ықтимал тәуекелдерді және осал тұстарды уақытылы анықтауға бағытталған бір түрі.


Бастапқы кодты талдау қандай мақсатта жүргізіледі?

БКТ:

• зиянкестер пайдалана алатын кодтағы осалдықтар мен осал тұстарды анықтауға;

  құпия ақпараттың таралуы мен жария етілу тәуекелдерін азайтуға;

 дербес деректердің қорғаулын қамтамасыз етуге;

• ақпараттық қауіпсіздік саласындағы заңнаманың және стандарттардың талаптарына сәйкестікті тексеруге;

 ақпараттық жүйеге сенімділік деңгейін жоғарылатуға;

• инциденттердің және ұйымға келтірілуі ықтимал нұқсанның алдын алуға мүмкіндік береді.

БКТ қалай жүргізіледі?

Талдау автоматтандырылған және қолмен орындалатын тәсілдер біріктіріліп жүргізіледі.


1. Автоматтандырылған талдау

Осалдықтарды анықтау үшін мамандандырылған құралдар пайдаланылады:

SAST — бастапқы кодты бағдарлама іске қосылмаған кездегі статикалық талдау;

SCA — сыртқы кітапханалар мен бағдарламалық компоненттерді талдау;

DAST — жұмыс істеп тұрған қосымшаны динамикалық талдау.


2. Қолмен талдау әдісі

Маман автоматтандырылған құралдар өткізіп жіберуі мүмкін проблемаларды, соның ішінде:

• осалдықтарды;

• бэкдорларды;

• жасырын бағдарламалық ендірмелерді;

декларацияланбаған мүмкіндіктерді (ДМ) анықтау үшін бастапқы кодты егжей-тегжейлі зерделейді.

ДМ анықталған кезде бағдарламалық қамтылымның құрылымы мен логикасына, функцияларды орындау маршруттарына және өңделетін деректерге қосымша талдау жүргізіледі, ал нәтижелері есепте тіркеледі.


Талдау нәтижелеріне не кіреді
?

Қорытындылары бойынша анықталған осалдықтар мен ДМ тізбесі, олардың сипаты, анықталған орны және тәуекел мәртебесі берілген есеп қалыптастырылады. 

Бастапқы кодты талдау жөніндегі жұмыстардың көлемі оның мөлшерімен айқындалады.


Бастапқы кодқа талдау жүргізуге қойылатын талаптар және тәртібі «Цифрлық үкіметтің» цифрлық объектілерінің және аса маңызды цифрлық объектілердің киберқауіпсіздік талаптарына сәйкестігіне сынақтар жүргізу әдістемесінің (ҚР ЦДҚАӨМ 2019 жылғы 3 маусымдағы № 111/НҚ бұйрығы) 2-тарауында белгіленген.


БКТ – жай ғана кодтағы қатерлерді іздеу емес. Бұл жүйе өнеркәсіптік пайдалануға енгізілгенге дейін ақпараттық қауіпсіздік тәуекелдерін азайтуға бағытталған бағдарламалық қамтылымды кешенді бағалау.

ScanKZ: ұйымның сыртқы периметрін мониторингтеу

Ұйымның интернет-қолжетімді инфрақұрылымы үнемі өзгеріп отырады.  Жаңа домендер мен қосалқы домендер пайда болады, веб-сервистер іске қосылады, желілік жабдықтың баптаулары өзгереді, технологиялар мен олардың нұсқалары жаңартылады. Бұл ресурстардың бір бөлігі интернеттен қолжетімді, демек, олар туралы ақпаратты ұйым қызметкерлері ғана емес, ықтимал зиянкестер де көре алады.

Ұйым неғұрлым сыртқы ресурстарды пайдаланса, инфрақұрылымның толық және жаңартылған көрінісін қолмен сақтау қиынырақ болады. Тіпті бір ұмытылған домен, ашық порт немесе ескірген сервис ақпараттық қауіпсіздік командасының қосымша назарын қажет етуі мүмкін.

Сондықтан сыртқы периметрді - қол жетімді және сырттан табуға болатынның барлығын мониторингтеу қорғаудың маңызды бөлігіне айналады.


Интернет тарапынан инфрақұрылымға көзқарас 

ScanKZ - сыртқы периметрді мониторингтеуге және ықтимал осалдықтарды автоматты түрде анықтауға арналған платформа. Ол ұйымның интернет - қолжетімді инфрақұрылымын сырттан көруге және ол туралы сырттан қандай ақпарат алуға болатындығын түсінуге көмектеседі.

Бұл тәсіл мамандарға тек қана өздеріне белгілі ресурстарды бағалауға емес, сонымен қатар сыртқы периметр туралы біртұтас көрініс қалыптастыруға мүмкіндік береді: қандай активтер қолжетімді, оларда қандай сервистер жұмыс істейді, қандай технологиялар қолданылады және осал тұстар  қайда болуы мүмкін.

Көптеген мекенжайларды, домендерді және сервистерді қолмен тексерудің орнына, команда жиналған және құрылымдалған ақпаратты бір жерден алады.


Платформада қандай деректер қолжетімді

ScanKZ ұйымның сыртқы периметрінің техникалық көрінісін қалыптастырады. Платформада IP-мекенжайлары, WHOIS, ASN және провайдерлер, сондай-ақ домендер, DNS және SSL/TLS туралы мәліметтер алуға болады.

Қосымша ашық порттар, қолжетімді сервистер және веб-тораптары туралы ақпарат көрсетіледі. Анықталған ресурстар үшін мамандардың назарын қажет ететін ықтимал осалдықтар туралы мәліметтерді алуға болады.

Деректер есептермен, мәртебелермен және негізгі метрикалармен толықтырылады. Бұл сыртқы периметрдің жай-күйін тезірек  біліп, алдымен қандай ресурстарды тексеру керектігін түсінуге көмектеседі.


Киберқауіпсіздік және АТ командалары үшін

ScanKZ платформасын инфрақұрылымның қауіпсіздігі мен қолжетімділігіне жауап беретін мамандар: SOC-командалары, ақпараттық және киберқауіпсіздік мамандары, жүйелік әкімшілер және КҚ бөлімшелерінің басшылары қолдана алады.

SOC-командалары үшін платформа сыртқы активтердің жай-күйі туралы қосымша ақпарат көзі бола алады. Ақпараттық қауіпсіздік мамандары ықтимал осал ресурстарды тезірек табу мүмкіндігіне ие болады, ал жүйелік әкімшілер сыртқы желіден қандай сервистер мен порттар қолжетімді екенін көре алады.

КҚ басшылары үшін мынадай жалпы көрініс маңызды: сыртқы периметрге қандай ресурстар кіреді, оның жай-күйі қалай өзгереді және қандай нүктелер команданың назарын қажет етеді.

Бұл тәсіл барлық ресурстарды қолмен бақылау айтарлықтай уақыт алатын үлкен және үнемі өзгеріп отыратын интернет-қолжетімді инфрақұрылымы бар ұйымдар үшін өте маңызды.


Қолмен тексерулер азырақ - бақылау көбірек

ScanKZ міндеттерінің бірі - техникалық ақпаратты күнделікті жинау мен тексеруді автоматтандыру. Платформа активтерді анықтайды және оларды талдайды, бұл мамандардың деректерді қолмен іздеуге кететін уақытын қысқартады.

Сонымен қатар тұрақты мониторингтеу сыртқы периметрдегі өзгерістерді тезірек байқауға және осал тұстарды ертерек анықтауға көмектеседі.
Команда интернеттен қандай ресурстар қолжетімді және олар туралы сырттан қандай техникалық ақпарат алуға болатыны туралы өзекті түсінік алады.

 Нәтижесінде мамандар деректерді жинауға емес, оларды талдауға және анықталған ықтимал тәуекелдермен жұмыс істеуге назар аудара алады.

ScanKZ интернет - қолжетімді активтерді анықтауды, техникалық ақпаратты жинауды және ықтимал осалдықтарды іздеуді бір процесте біріктіреді. Бұл сыртқы периметрдің мониторингін жүйелі етуге, қолмен жұмыс көлемін азайтуға және ұйым инфрақұрылымының өзекті көрінісін қолдап отыруға көмектеседі.

Жаңартулардан хабардар болыңыз - ScanKZ іске қосылуы туралы біз ресми ақпараттық ресурстарда хабарлаймыз. Платформаның функционалдық мүмкіндіктері, қолданылатын технологиялар және ScanKZ техникалық сипаттамалары туралы толығырақ аcademy@sts.kz электрондық поштасы арқылы білуге болады.

Жойылған файлдардың іздері: MFT кестесі нені сақтайды

Компьютерден файлдың жойылуы үнемі ол туралы ақпараттың толық жойылғанын білдірмейді. Файлдық жүйеде оның атауы, орналасуы, уақыт белгілері және басқа да қызметтік мәліметтер сақталуы мүмкін. Осыған сүйене отырып, мамандар бұған дейін құрылғыда қандай файлдар болғанын және олармен қандай іс-әрекеттер орындалғанын анықтай алады. 

Мұндай деректер компьютерлік инциденттерді талдау, жойылған объектілерді қалпына келтіру мен цифрлық іздерді зерттеу кезінде маңызды ақпарат көзі болып табылады.

Мемлекеттік техникалық қызметтің Зиянды кодты зерттеу орталығының қызметкерлері Windows операциялық жүйелерінде файлдық деректерді сақтау механизмдерін зерттеу жөніндегі жұмысты жүргізу. Зерттеу барысында MFT файлдық кестесінің құрылымы мен мазмұны, сондай-ақ файлдар жойылғаннан кейін ақпаратты сақтау ерекшеліктері қаралды.

MFT (Master File Table) файлдық кестесі Windows операциялық жүйелерінде әдеттегідей пайдаланылатын NTFS файлдық жүйесінің негізгі құрылымы болып табылады. Дискідегі барлық файлдар мен папкалар туралы ақпарат MFT-те сақталады. Әрбір объект үшін жеке жазба жасалады, әр жазбада файл туралы негізгі мәліметтер қамтылады. Файл жойылғаннан кейін оның жазбасы біраз уақыт MFT-те қалып, бұл жойылған деректерді қалпына келтіруге мүмкіндік береді.

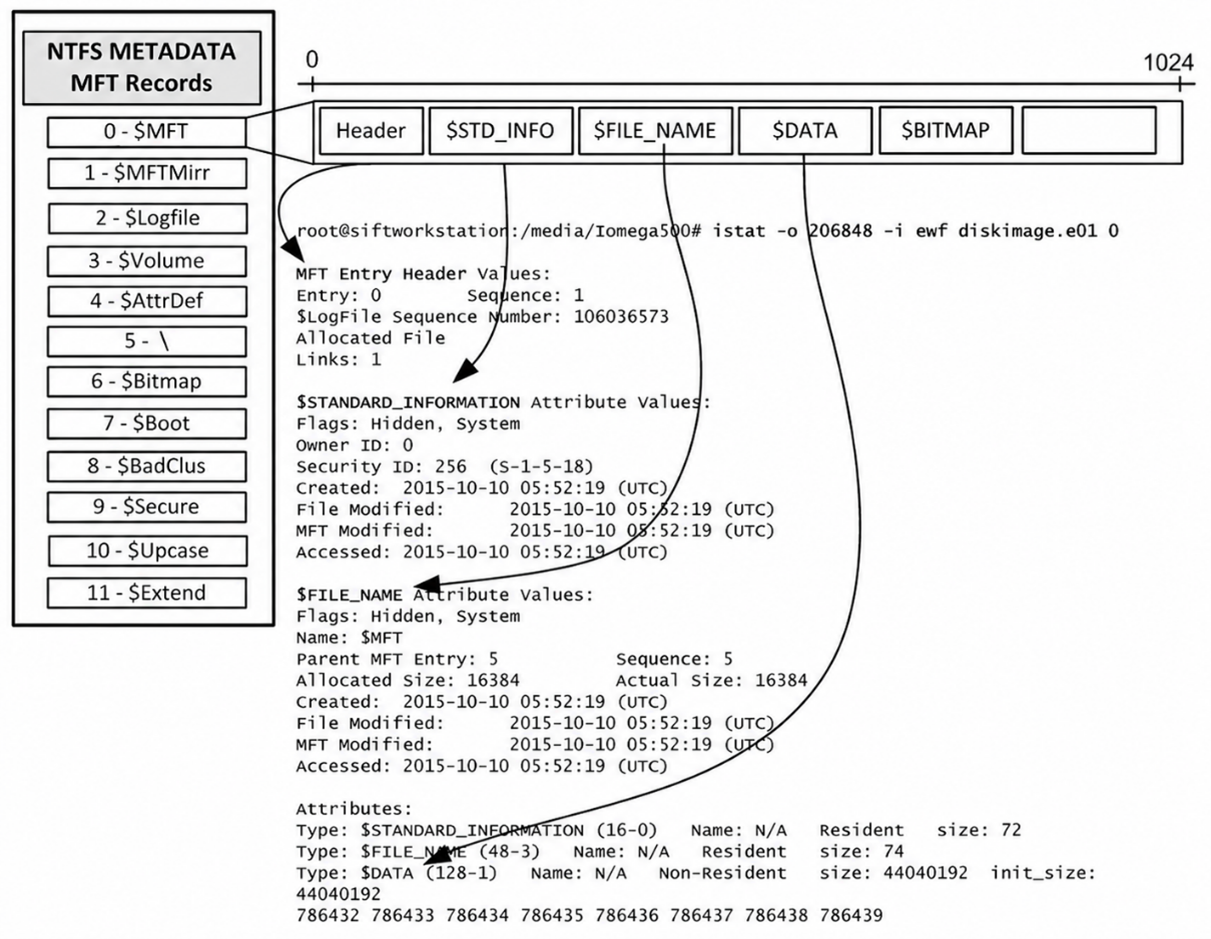
MFT жазбасы бірнеше атрибуттардан тұрады. Алдымен Header (FILE Record Signature) орналасады, одан кейін $STANDARD_INFORMATION (0x10) атрибуты, ол қол жеткізу құқықтарын қоса алғанда, уақыт белгілері мен файлдың атрибуттарын қамтиды. $FILE_NAME (0x30) атрибуты файлдың немесе каталогтың атауын, сондай-ақ негізгі каталогқа сілтемені сақтайды. $DATA (0x80) атрибуты файлдың деректерін  немесе дискінің олар орналасқан аймаққа сілтемелерді қамтиды. Егер файлдың көлемі 700 байттан кем болса, оның деректері тікелей MFT жазбасында сақталуы мүмкін.


1-сурет. NTFS-тегі MFT жазбасының құрылымы


MFT жазбасының құрылымы

Әрбір атрибут екі бөліктен тұрады: тақырыбы (Header) және мазмұны (Content). Тақырыптың құрылымы барлық атрибуттар үшін бірдей және онда атрибут типі, оның көлемі мен атауы туралы ақпарат болады. Мазмұны атрибут типіне байланысты және көлемі әртүрлі болады.

Атрибуттардың деректері NTFS-те екі тәсілмен сақталуы мүмкін. Резидентті атрибут (resident attribute) өзінің тақырыбымен бірге тікелей MFT жазбасында сақталады. Мұндай тәсіл тек қана шағын атрибуттар үшін қолайлы. Резидентті емес атрибут (non-resident attribute) MFT жазбасынан тыс дискінің кластерлерінде сақталады. Егер атрибут резидентті болса, оның деректері тақырыптан кейін бірден орналастырылады. Егер атрибут резидентті болмаса, тақырыпта оның деректері дискінің қай жерінде орналасқаны туралы ақпаратты қамтиды.


FTK Imager-дегі $MFT файлының талдауы


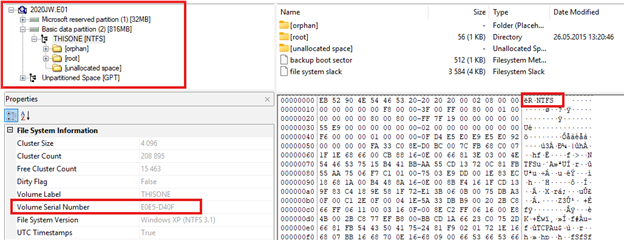
2-сурет. FTK Imager-дегі NTFS бейнесі


2-суреттегі FTK Imager-де NTFS файлдық жүйесінің бейнесі беріледі. Терезенің сол жақ бөлігінде дәлелдер дарағы (Evidence Tree) бейнеленіп, дискінің бейнесі, NTFS бөлімі, сондай-ақ оның негізгі элементтері көрсетілген. Сол жақ төменгі бөлігінде томның негізгі ерекшеліктері, соның ішінде томды бірегей сәйкестендіру үшін пайдаланылатын оның сериялық нөмірі (Volume Serial Number) беріледі, ал оң жақта файлдық жүйенің типін растайтын NTFS сигнатурасы он алты санмен белгіленіп бөлінген.


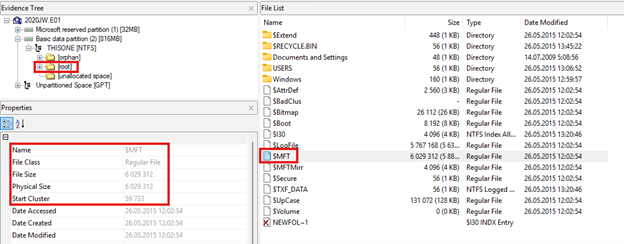
3-сурет. FTK Imager-дегі $MFT  файлы


3-суретте NTFS файлдық жүйесінің негізгі каталогында $MFT файлының орналасуы көрсетіледі. Evidence Tree терезесінде томның ([root]) NTFS жүйелік файлдары орналасқан негізгі каталогына өту бейнеленеді. Файлдар тізімінде $MFT файлы беріледі, ерекшеліктер панелінде оның негізгі сипаттамалары, соның ішінде объектінің типі, файлдың көлемі және дискідегі файлды сақтаудың басталу орнын анықтайтын бастапқы кластердің (Start Cluster) нөмірі келтіріледі.


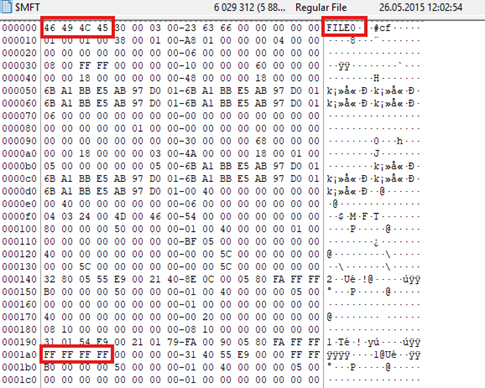
4-сурет. Он алты санмен белгіленген MFT жазбасы


4-суретте он алты санмен белгіленген MFT жазбасы беріледі. Жазбаның басында 46 49 4C 45 байттарының реттілігі көрсетілген, ол ASCII-де FILE жолына сәйкес келеді және MFT жазбасының сигнатурасы болып табылады. Жазбаның соңында MFT жазбасының аяқталғанын білдіретін FF FF FF FF реттілігі белгіленген. Windows заманауи нұсқаларында MFT жазбасынан тасымалдағаннан кейін файлдың мазмұны жазбаның бос аймағында сақталмайды. Оның орнына бос кеңістік нөлдік байттармен (\x00) толықтырылады.


MFT қалдық деректерін талдау


Әрбір MFT жазбасының көлемі белгіленген 1024 байттан тұрады. Онда файл немесе каталог туралы мәліметтер сақталады. Егер каталогтың деректері шағын болса, олар нақты  MFT жазбасында сақталады. Ақпараттың көлемі ұлғайып, сыймаған кезде деректер дискідегі басқа орынға тасымалданады, ал MFT жазбасында олардың орналасқан орнына сілтеме қалады. Файлдар жойылғаннан кейін немесе ақпарат каталогтан тасымалданғаннан кейін қызметтік деректердің бір бөлігі MFT жазбасының MFT Slack Space деп аталатын бос аймағында қалуы мүмкін. Бұл аймақта файлдардың атаулары, олардың орналасуы және басқа да метадеректер туралы мәліметтер сақталуы ықтимал. Осы деректер файлдың өзі жайылған болса да, файлдың бұған дейін жүйеде болғанын және белгілі бір каталогта орналасқанын анықтауға мүмкіндік береді.


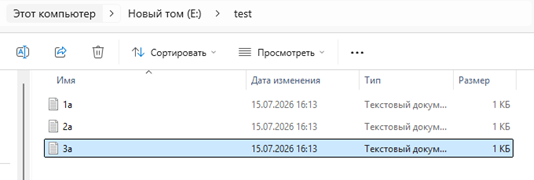
5-сурет. Зерттелетін  test каталогы


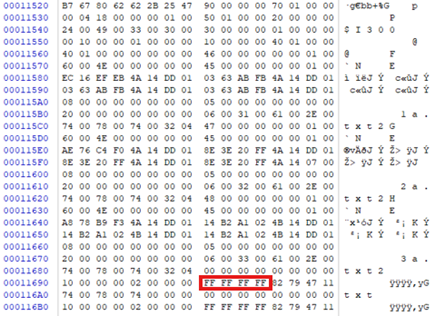
MFT қалдық деректерін зерттеу үшін үш файлды: 1a.txt, 2a.txt және 3a.txt қамтитын test каталогы құрылды (5-сурет). Каталог шағын болғандықтан, оның мазмұны туралы ақпарат MFT жазбасының $INDEX_ROOT атрибутының өзінде сақталады. 6-суретте файлдардың негізгі метадеректері қамтылған индекстік жазбалары, сондай-ақ FF FF FF FF индекстік жазабалары тізімінің аяқталу сигнатурасы көрсетілген.

6-сурет. 3a.txt. файлы жойылғанға дейінгі MFT жазбасы


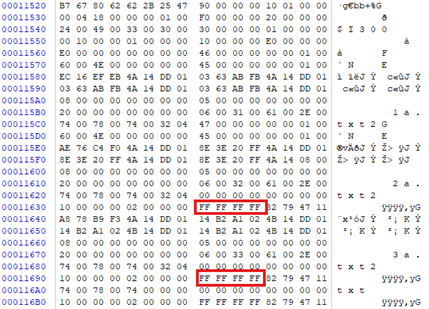
7-сурет. 3a.txt. файлы жойылғаннан кейінгі MFT жазбасы


3a.txt файлы жойылғаннан кейін 7-суреттегі test каталогының MFT жазбасы қайтадан зерттелді. Талдау $INDEX_ROOT атрибутының қызметтік парольдері өзгергенін көрсетті, бұл каталог индексінің құрылымы жаңарғанын дәлелдейді. Бұл ретте 3a.txt файлының жазбасы MFT жазбасының бинарлы деректерінде ішінара сақталған. FF FF FF FF индекстік жазабаларының аяқталу сигнатуралары арасында жойылған файл метадеректерінің бөлігін қамтитын қалдық деректер сақталып қалады (MFT Slack).


MFTECmd көмегімен MFT талдау


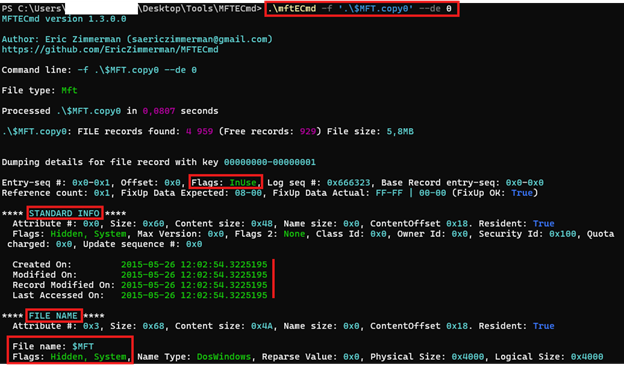
8-сурет. MFTECmd-дегі MFT жазбасы


$MFT файлына талдау жүргізу үшін MFTECmd утилитасы пайдаланылды. 8-суретте $MFT файлына сәйкес келетін 0 деген жазба көрсетілген. Flags өрісіндегі InUse мәні жазбаны файлдық жүйе пайдаланатынын білдіреді. IsFree мәні жазба бос, ал  файл немесе каталог жойылғанын білдірер еді, бірақ оның метадеректері әлі де сақталуы мүмкін. $MFT файлына ол NTFS жасырын жүйелік файлы болып табылатынын және дискінің мазмұнын әдеттегідей қараған кезде пайдаланушыға бейнеленбейтінін көрсететін Hidden, System атрибуттары белгіленген.  Сонымен қатар, $MFT жүйелік файлы туралы негізгі мәліметтерді қамтитын STANDARD_INFO және FILE_NAME атрибуттары бейнеленеді.

$STANDARD_INFORMATION атрибутында төрт уақыт белгісі сақталады. Олар MAC(B)-уақыт белгілері деп аталады:

  • Modified (Modified) – файлдың мазмұнын соңғы өзгерту уақыты. Құжатты сақтаған кезде бұл мән жаңартылады. Файлдың атауын өзгерткен немесе файлдың орнын ауыстырған кезде ол өзгермейді.
  • Accessed (Last Accessed) – файлға соңғы жүгіну уақыты. Ол файлды ашқан немесе оқыған кезде өзгереді. Windows заманауи нұсқаларында бұл белгіні жаңарту жиі жағдайларда ажыратылған, сондықтан ол үнемі дәл бола бермейді.
  • Changed (Record Modified) – MFT жазбасын соңғы өзгерту уақыты. Бұл белгі файлдың қол жеткізу құқықтары, атрибуттары немесе қатқыл сілтемелердің саны сияқты метадеректері өзгерген кезде жаңартылады. Ол файлды құру уақыты болып табылмайды.
  • Birth (Created) – осы NTFS томында файлды құру уақыты. Файлды көшіру кезінде бұл бастапқы файл құрылған күнін емес, көшіру уақытын бейнелейді.

Birth уақыты барлық файлдық жүйелерде сақтала бермейді. Бұл белгі NTFS-те ғана бар. NTFS-тегі әрбір файл сегіз уақыт белгісін қамтиды. Оның төртеуі $STANDARD_INFORMATION атрибутында, төртеуі $FILE_NAME атрибутында.


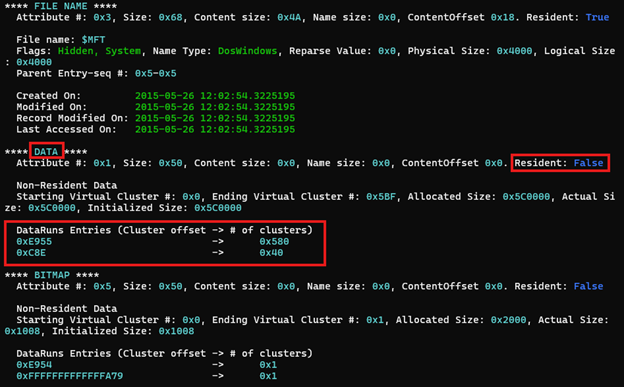
9-сурет. MFTECmd-дегі MFT жазбасы


9-суретте $MFT файлының DATA атрибуты көрсетілген. Resident мәні: False файлдың мазмұны нақты MFT жазбасында сақталмай, дискінің жеке кластерлерінде орналастырылғанын көрсетеді. Олардың орналасуы файлдың деректерін сақтау үшін бөлінген кластерлердің қозғалуы мен саны көрсетілген NTFS Data Runs (DataRuns Entries) тізімімен анықталады. Бірнеше Data Runs жазбаларының болуы файлдың деректері дискінің бірнеше аймағы бойынша бөлінгенін дәлелдейді.   


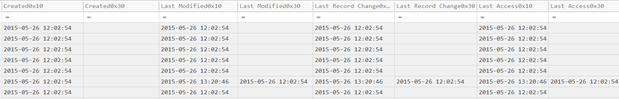
10-сурет. Timeline Explorer-дегі MFT уақыт белгілері


10-суретте Timeline Explorer қаралады, мұнда әрбір уақыт белгісі үшін екі баған бейнеленеді: Created, Last Modified, Last Record Change және Last Access. 0x10 болып аяқталатын бағандар $STANDARD_INFORMATION атрибутынан алынған мәндерді, ал 0x30 болып аяқталатын бағандар $FILE_NAME атрибутынан алынған мәндерді қамтиды. $STANDARD_INFORMATION уақыт белгілері Windows API арқылы қолжетімді және, мәселен, Windows өткізгішінде, бейнеленеді. $FILE_NAME уақыт белгілері Windows құралдарымен тікелей бейнеленбейді және әдетте NTFS файлдық жүйесі оларды өзі пайдаланады. 0x30 бағандарының бөлігі бос болып қалады. Бұл $FILE_NAME атрибутындағы уақыт белгісінің мәні $STANDARD_INFORMATION (0x10) тиісті бағанындағы мәнге сәйкес келетінін білдіреді. Егер олардың арасында айырмашылық болса, бұл уақыт белгілерінің өзгергенін (timestomping) көрсетуі мүмкін. Алайда мұндай айырмашылықтардың өздері уақыттың өзгеруінің дәлелі болып табылмайды, себебі олар Windows әдеттегі жұмысы кезінде де пайда болуы мүмкін.


Қорытынды

MFT файлдық кестесін қарау барысында оның құрылымы, NTFS жазбаларының негізгі атрибуттары мен файлдардың метадеректерін сақтау ерекшеліктері зерттелді. FTK Imager, MFTECmd және Timeline Explorer пайдалана отырып, жүргізілген практикалық талдау $MFT файлының мазмұнын зерделеуге, файлдарды жойғаннан кейін жазбалардың өзгерістерін байқауға және MFT Slack Space аймағында қалдық деректердің сақталуын анықтауға мүмкіндік берді. Осымен, талдау MFT файлдар, каталогтар және файлдық жүйенің оқиғалары туралы маңызды ақпарат көзі болып табылатынын, сондықтан негізгі зерттеу  объектілерінің бірі екенін көрсетті.

Instagram корпоративтік аккаунтының қауіпсіздігін тексеру: нені үнемі бақылап отыру қажет

Instagram-дағы корпоративтік аккаунт компанияның маңызды байланыс арнасы болып табылады және қаскүнемдердің нысанына айналуы мүмкін. Рұқсатсыз кіру, деректердің ағып кетуі және аккаунтты бақылауды жоғалту тәуекелдерін барынша азайту үшін оның қауіпсіздік баптауларын үнемі тексеріп отыру ұсынылады.


1. Ашық байланыс деректерін тексеріңіз

«Профильді өңдеу» (Edit Profile) бөліміне өтіп, аккаунтта тек корпоративтік электрондық пошта мен корпоративтік телефон нөмірі көрсетілгеніне көз жеткізіңіз.

Егер белгісіз немесе ескірген байланыс деректері табылса, оларды дереу жою керек.


2. Жеке ақпаратты тексеріңіз

Мына бөлімді ашыңыз:

Баптаулар (Settings) → Accounts Center → Жеке ақпарат (Personal details)

Келесі деректерге ерекше назар аудару керек:

  • Электрондық пошта мекенжайы корпоративтік болуы тиіс.

  • Телефон нөмірі компанияның жауапты қызметкеріне тиесілі болуы керек.

Егер баптауларда бейтаныс телефон нөмірі көрсетілсе, оның иесін анықтап, аккаунтқа кіру құқығы бұрынғы қызметкерге немесе бөгде адамға емес, қазір жұмыс істеп жүрген қызметкерге тиесілі екеніне көз жеткізу қажет.


3. Екі факторлы аутентификацияны баптаңыз

Мына бөлімге өтіңіз:

Accounts Center → Құпия сөз және қауіпсіздік (Password and security) → Екі факторлы аутентификация (Two-factor authentication)

Аккаунтты қорғау үшін екі факторлы аутентификацияны міндетті түрде қосу ұсынылады.

Растаудың оңтайлы нұсқалары:

  • корпоративтік телефон нөмірі;

  • аутентификатор-қолданбасы.

Компаниядан кетіп, тіркелгіге кіру мүмкіндігін сақтап қалуы мүмкін қызметкерлердің жеке нөмірлерін пайдалану ұсынылмайды.


4. Белсенді сеанстарды тексеріңіз

«Кірген орындарыңыз» (Where you're logged in) бөлімінде аккаунтқа кірген құрылғылар мен географиялық орындардың тізімін қарап шығыңыз.

Күдікті немесе белгісіз сеанстар табылған жағдайда:

  • Белсенді сессияны аяқтаңыз.

  • Аккаунттың құпия сөзін дереу ауыстырыңыз.


5. Үшінші тарап қолданбалары мен байланыстарын тексеріңіз

Аккаунтқа белгісіз сервистер, қолданбалар немесе бизнес-аккаунттар қосылмағанына көз жеткізіңіз.

Сервистердің келесі санаттарына ерекше назар аудару керек:

  • жаппай жазылу, лайк басу және хабарлама жіберу құралдары;

  • оқырмандар мен реакцияларды жасанды түрде көбейту сервистері;

  • Meta арқылы ресми авторизацияның орнына логин мен құпия сөзді талап ететін қолданбалар;

  • деректерді жинайтын парсерлер мен скрейперлер.

Мұндай құралдарды пайдалану аккаунт функционалының шектелуіне, қамтудың төмендеуіне, уақытша бұғатталуына немесе кіру мүмкіндігінен толық айырылуға әкелуі мүмкін. Сонымен қатар, логин мен құпия сөзді үшінші тарап сервистеріне беру аккаунттың бұзылу қаупін айтарлықтай арттырады.


6. Қызметкерлердің кіру құқықтарын тексеріңіз

Егер басқару Meta Business Suite арқылы жүзеге асырылса, мына бөлімді ашыңыз:

Business Settings → Адамдар (People)

Аккаунтқа кіруге құқығы бар пайдаланушылар тізімін үнемі тексеріп отыру қажет:

  • жұмыстан шығарылған қызметкерлерді өшіру;

  • кіру құқығы бұдан былай қажет емес тұлғалардан оны қайтарып алу;

  • лауазымдық міндеттерге сәйкес минималды қажетті кіру құқықтарын беру.

Минималды артықшылықтар принципін сақтау аккаунт ішіндегі рұқсат етілмеген әрекеттер тәуекелін айтарлықтай төмендетуге мүмкіндік береді.


Бақылау чек-парағы

Тексеруді аяқтамас бұрын, мыналарға көз жеткізіңіз:

  • Ашық байланыс деректерінде тек корпоративтік ақпарат бар;

  • Корпоративтік пошта мен жауапты қызметкердің нөмірі өзекті;

  • Екі факторлы аутентификация қосылған;

  • Күдікті сеанстар аяқталған;

  • Белгісіз қолданбалар мен байланыстар ажыратылған;

  • Кіру құқығы бар қызметкерлер тізімі өзекті және компанияның ағымдағы құрылымына сәйкес келеді.

Бұл параметрлерді жүйелі түрде тексеру корпоративтік аккаунтты бақылауды сақтауға және оның бұзылу ықтималдығын төмендетуге көмектеседі.


Авторы: Ренат Туканов, Freedom Holding Corp. бас техникалық директоры

Өнеркәсіптік басқару автоматтандырылған жүйелеріндегі (ӨБАЖ / АСУ ТП / ICS) негізгі осалдықтар: 2025 жылдың тамыз–қыркүйегі

Соңғы айларда Siemens, Rockwell Automation, Schneider Electric, ABB және басқа да жетекші өнеркәсіптік автоматтандыру компаниялары өз өнімдерінде анықталған жаңа қауіпсіздік осал тұстарын жариялады.
Қауіп-қатерлер өнеркәсіптік контроллерлерге (PLC), SCADA/HMI жүйелеріне, инженерлік станцияларға, желілік модульдерге және басқа да инфрақұрылымдық жабдықтарға әсер етуі мүмкін.

Бұл Қазақстан үшін неге маңызды

Мұндай шешімдер Қазақстанда да кеңінен қолданылады — мұнай-газ, энергетика, көлік, тұрғын үй-коммуналдық шаруашылығы, қаржы саласы және денсаулық сақтау сияқты бағыттарда.
Егер осы осал тұстарды хакерлер пайдаланып кетсе, бұл өндіріс процесінің тоқтауына, электр желілеріндегі ақауларға немесе қалалық инфрақұрылымның бұзылуына әкелуі мүмкін.

Бұл материал мамандарға осал тұстарды басымдық бойынша жою жұмыстарын жоспарлауға көмектесу үшін дайындалған. Қолданылуы нақты объектідегі бағдарламалық қамтама нұсқаларына байланысты.


Негізгі өндірушілер бойынша жаңартулар

Siemens

Компания тамыз және қыркүйек айларында 30-ға жуық қауіпсіздік бюллетенін жариялады. Маңыздыларының кейбірі:

  • CVE-2025-40804 (CVSS 9.3) — SIMATIC Virtualization as a Service жүйесіндегі қателік. Бұл осалдық хакерге рұқсатсыз деректерге қол жеткізуге немесе оларды өзгертуге мүмкіндік береді.

  • CVE-2025-40746, CVE-2025-40751 — SIMATIC RTLS Locating Manager жүйесіндегі осал тұстар аутентификациядан өткен пайдаланушыға әкімші құқықтарымен кез келген кодты орындауға мүмкіндік береді.

  • Сондай-ақ UMC, Simotion, Industrial Edge, Sinamics жүйелерінде қашықтан код орындау (RCE) және қызмет көрсетуден бас тарту (DoS) қатерлері түзетілді.

Қауіптері: инженерлік станцияларға заңсыз кіру, PCS7 және WinCC жүйелерінің істен шығуы, контроллер параметрлерінің бұрмалануы.


Schneider Electric

EcoStruxure Power Monitoring Expert, Power Operation және Power SCADA Operation шешімдерінде төрт сындарлы осалдық табылды. Олар қашықтан код орындауға немесе құпия ақпараттың таралуына әкелуі мүмкін, бұл энергетикалық желілер үшін өте қауіпті.

Modicon M340 контроллерлерінде және желілік модульдерде FTP командалары арқылы DoS шабуылына мүмкіндік беретін қателіктер түзетілді.
Сонымен қатар Software Update құралында әкімшілік құқықтарды иемденуге және файлдарды бұзуға мүмкіндік беретін осалдықтар жойылды.

Қауіптері: энергетикалық жүйелердің бұзылуы, басқару және мониторинг деректерінің бұрмалануы, ірі инфрақұрылымға шабуылға дайындық мүмкіндігі.


Rockwell Automation

  • CVE-2025-7353 (CVSS 9.3)ControlLogix Ethernet Modules құрамындағы осалдық құрылғыны толық бақылауға алуға мүмкіндік береді.

  • CVE-2025-9364FactoryTalk Analytics LogixAI жүйесінде деректер қорының қате бапталуы (Redis) арқылы құпия ақпаратты алу мүмкіндігі бар.

  • CVE-2025-9161FactoryTalk Optix платформасында MQTT компоненті арқылы зиянды плагиндерді жүктеп, кез келген кодты орындауға болады.

Қауіптері: контроллерлердің толық бұзылуы, SCADA жүйелерінің істен шығуы, аналитикалық жүйелердің бұзылуы.


ABB

ASPECT, Nexus және Matrix өнімдерінде аутентификацияны айналып өту және қашықтан код орындау (RCE) сияқты сындарлы осал тұстар анықталды.
Кейбірі CVSS 9.8 деңгейінде бағаланған. ABB компаниясы бағдарламаны 3.08.04-s01 және одан жоғары нұсқасына дейін жаңартуға немесе осал жүйелерді интернеттен толық оқшаулауға кеңес береді.

Қауіптері: қашықтан басқару жүйесін басып алу, өндірістік процестердің бұзылуы.


Жалпы талдау

2025 жылдың тамыз–қыркүйек айларында байқалған үрдіс — бірнеше осалдықты қатар пайдалану арқылы жасалатын кешенді шабуылдардың көбеюі.
Тек реактивті шаралар (инциденттен кейін ғана жаңарту орнату) енді жеткіліксіз.
Қауіпсіздік деңгейін арттыру үшін resilient-архитектураға көшу қажет. Ол мыналарды қамтиды:

  • активтер мен олардың осалдықтарын түгендеу;

  • желіні Purdue моделіне сай сегментациялау;

  • Zero Trust қағидатын енгізу;

  • жүйелердің тұтастығын үздіксіз бақылау.


Қорғанысты күшейту бойынша ұсыныстар

1. Осал тұстарды және жаңартуларды басқару

  • Барлық құрылғылар мен жүйелердің (контроллерлер, SCADA, инженерлік станциялар, модульдер) тізімін жүргізу.

  • Жаңарту орнатпас бұрын оның өндіріс процесіне әсерін бағалау.

  • Патчтарды алдымен оқшауланған ортада сынақтан өткізу.

  • Егер жаңарту мүмкін болмаса — виртуалды патчинг қолдану, қажетсіз сервистерді (FTP, Redis, web-debug) өшіру.

  • Өндірушілердің қауіпсіздік бюллетеньдерін үнемі бақылау.

2. Желіні бөлу және қорғау

  • Желіні Purdue моделі бойынша деңгейлерге бөлу (корпоративтік, DMZ, SCADA, контроллерлер және т.б.).

  • Интернетке тікелей қолжетімділікті болдырмау.

  • Jump-серверлер және data diode арқылы қауіпсіз қашықтан қатынау ұйымдастыру.

  • Көпфакторлы аутентификация енгізу және артық құқықтарды шектеу.

  • Тек қажетті хаттамалар мен порттарды рұқсат ету (мысалы, CIP, Modbus, Profinet).

3. Мониторинг және шабуылдарды анықтау

  • Өндірістік (OT) желіде арнайы мониторинг жүйесін орнату.

  • Оқиғаларды SOC/SIEM платформаларымен біріктіру.

  • PLC және SCADA конфигурацияларының тұтастығын бақылау.

  • Threat Intelligence дереккөздерін пайдалану.

  • 2025 жылғы шабуылдарға тән белгілерді анықтау (CIP, MQTT аномалиялары, FTP шабуылдары, Redis рұқсатсыз қолжетімділігі).

4. Инциденттерге әрекет ету және оқыту

  • OT-жүйелерге арналған әрекет ету жоспарларын жаңарту (DoS, PLC бұзылуы және т.б.).

  • Практикалық оқу-жаттығулар өткізу.

  • Қызметкерлерді фишинг және бұзылу белгілерін тануға үйрету.

  • Барлық инциденттерді талдап, қорғаныс шараларын үздіксіз жетілдіру.

5. Ескі (legacy) жүйелермен жұмыс

  • Инженерлік станциялар мен серверлерде application whitelisting енгізу.

  • USB құрылғыларды қолдануды шектеу, тексерусіз қоспау.

  • Қашықтан қосылуларды тек авторизацияланған шлюздер арқылы ғана рұқсат ету.

  • Жаңарту мүмкін емес жүйелерді физикалық немесе логикалық түрде оқшаулау.


Пайдалы сілтемелер

Ұсыныстар сымсыз инфрақұрылымның қауіпсіздігін арттыру үшін

Сымсыз желілерге қосылған цифрлық құрылғыларды (мысалы, таспалар, электронды кезектер, ақпараттық панельдер, өзіне-өзі қызмет көрсету терминалдары, интерактивті дүңгіршектер және медиа экрандар) кеңінен қолдану арқылы жеке бизнес инфрақұрылымының киберқауіптерге осалдығы айтарлықтай өсті.

Бұл құрылғылардың жұмысында зиянкестер туындаған ақаулар кәсіпкерлер үшін қаржылық ғана емес, сонымен қатар имиджді жоғалтуға әкелуі мүмкін. Жабдықтың беделін түсіруге немесе уақытша өшіруге бағытталған бұзақылық бұзу жағдайлары әсіресе өзекті болуда.

Осыған байланысты, жеке кәсіпкерлік нысандарының сымсыз инфрақұрылымының қауіпсіздігін арттыру және рұқсат етілмеген қол жеткізу тәуекелдерін азайту мақсатында келесі техникалық және ұйымдастырушылық шараларды жүзеге асыру ұсынылады:


• WPA3 протоколы арқылы сымсыз желіні конфигурациялаңыз. Оны пайдалану мүмкін болмаса, TKIP алгоритмі өшірілген күйде WPA2 пайдаланыңыз. WEP, WPA және WPA2-PSK сияқты ескірген және осал шифрлау протоколдарын пайдалануға тыйым салу. • Жабдық түрі немесе оның иесі туралы ақпаратты қамтымайтын бірегей SSID атауын орнатыңыз.
• Желіге қосылған уақыт пен құрылғыларды бақылау үшін қосылым журналын қосу.
• Рұқсат етілген MAC мекенжайларының тізімдерін пайдаланып құрылғы қосылымдарын шектеңіз немесе сандық сертификаттар негізінде аутентификацияны енгізіңіз.
• Желідегі және басқару жабдығындағы, соның ішінде медиа ойнатқыштары мен контроллерлеріндегі зауыттық логиндер мен құпия сөздерді өзгертіңіз.
• Қарапайым және стандартты құпия сөздерді пайдаланбаңыз (мысалы, admin / admin немесе 12345678). Күрделі құпия сөздерді қолдануды жүзеге асыру (кемінде 12 таңба, оның ішінде әр түрлі жағдайда әріптер, сандар және арнайы таңбалар) және олардың мерзімді жаңартылуын реттеу.
• Жабдыққа физикалық қол жеткізуді шектеңіз, модульдер мен кабельдерді қол жетпейтін жерлерге орнатыңыз, мысалы, шкафта немесе жабық қорапта.
• Рұқсат етілмеген қосылымдарды болдырмау үшін пайдаланылмаған физикалық порттарды (USB, Ethernet) блоктаңыз.
• «Қалпына келтіру» және «Қуат» түймелеріне кіруді шектеңіз. Қуат көздерін жабық және қорғалған техникалық бөлмелерге орналастырыңыз.
• Маршрутизаторлар, кіру нүктелері, жарық диодты экран контроллері және басқа желі құрамдастары үшін микробағдарламаны жүйелі түрде жаңартуды қамтамасыз етіңіз.
• Ағымдағы протоколдар мен қауіпсіздік механизмдерін қолдамайтын ескірген жабдық үлгілерін пайдаланбаңыз.

Осы ұсыныстарды орындау сымсыз инфрақұрылымның сыртқы қауіптерге төзімділігін арттырып, сыртқы цифрлық шешімдердің сенімді жұмысын қамтамасыз ете алады.

Емханалар, коммуналдық қызметтер және жеткізу қызметтерінің атынан жасалатын телефон алаяқтығының жаңа толқыны

«Мемлекеттік техникалық қызмет» АҚ мамандары қылмыскерлердің ресми ұйымдардың атын жамылып, емханалар мен коммуналдық қызметтерден бастап жеткізу қызметіне дейін әрекет ететін бірқатар алаяқтық схемаларды тіркеп, талдап шықты. Қылмыскерлердің мақсаты - азаматтардың жеке деректері мен мемлекеттік өтініштердегі аккаунттарына қол жеткізу.


Алаяқтықтың негізгі схемалары:

1. Емхана тізілімінің атынан

Алаяқтар өздерін нағыз емханалардың қызметкерлеріміз деп атайды (нақты мекен-жайы мен аты-жөнін айта алады).

Олар белгілі бір күннен бастап дәрігерлердің қабылдауы мен жедел жәрдем шақырулары ЖСН бойынша емес, медициналық декларация нөмірі бойынша жүргізіледі деп отыр. Содан кейін олар «декларация нөмірін» жазуды сұрайды, бұл іс жүзінде DamuMed немесе eGov сияқты мемлекеттік өтінімдерді енгізуге арналған бір реттік код. СМС-хабарлама алғаннан кейін олар алты таңбалы кодты жазуды сұрайды, сол арқылы азаматтың жеке кабинетіне қол жеткізе алады.

2. Коммуналдық қызметтерден «Электр есептегіштерін тексеру».

Алаяқтар өздерін «Астана энергосбыт», «Алматы су» немесе басқа да коммуналдық кәсіпорындардың қызметкерлері ретінде көрсетеді. «Есептегіштерді ауыстырудың мемлекеттік бағдарламасына» қатысамыз деген желеумен соңғы рет қашан ауыстырылғанын сұрап, өтініш ашады-мыс. Содан кейін олар жәбірленушінің телефонына код жіберіп, оны жазуды сұрайды - қайтадан цифрлық қызметтерге қол жеткізуге тырысады.

3. Мемлекеттік органдардың тапсырыс хаты туралы хабарлама

Олар «Қазпочта» немесе курьерлік қызмет қызметкерлерінің атын жамылып, салық комитетінен, ҚР Мемлекеттік кірістер комитетінен, Халыққа қызмет көрсету орталығынан немесе басқа да мекемелерден тапсырыс хат береді. Олар мекенжайды нақтылайды, 1414 немесе 1412 нөмірлерінен SMS жібереді және кодты жазуды немесе сілтеме бойынша өтуді сұрайды. Бұл деректерді ұрлау немесе зиянды бағдарламаны орнату әрекеті.

«ГТС» АҚ мамандары осы жағдайлардың барлығында алаяқтар сенімге ие болу үшін жеке деректерді (аты-жөні, мекен-жайы) пайдаланады деп хабарлайды. Дегенмен, бірде-бір мемлекеттік немесе муниципалды ұйым телефон арқылы SMS немесе мессенджерлер сілтемелерінен кодтарды сұрамайды.

Ұсыныстар:

  • СМС-тен растау кодтарын ешкімге бермеу – тіпті қоңырау шалушы өзін мемлекеттік органның қызметкерімін деп таныстырса да;
  • Телефон арқылы ЖСН және басқа да жеке деректерді бермеу;
  • SMS-тегі сілтемелерді баспаңыз, әсіресе ұйымның «өкілімен» сөйлесіп жатсаңыз;
  • Әңгімені үзіп, ұйымға ресми нөмір бойынша қайта қоңырау шалыңыз;
  • Күдікті қоңыраулар туралы құқық қорғау органдарына хабарлау.
Цифрлық дәуірдің қауіп-қатерлері: 2024 жылы киберқауіпсіздік саласындағы сын-қатерлер мен қорғаныс шаралары

Әр жыл сайын ақпараттық технологиялар біздің өмірімізді жеңілдетіп, ыңғайлы етеді, бірақ олармен бірге жаңа қауіптер мен қатерлер де туындайды. Кибершабуылдар мемлекеттік құрылымдар мен қарапайым азаматтардың жеке деректеріне, қаржылық ақпаратына, тіпті ұлттық қауіпсіздікке үлкен зиян келтіріп отыр. 2024 жылы цифрлық қауіп-қатерлер мен олардың қауіптілігі күшейіп, киберқауіпсіздік мәселесіне ерекше назар аударуды талап етті. Қазақстанда да осындай маңызды оқиғалар орын алып, олардың әрқайсысы еліміздің цифрлық қорғанысын қайта қарауды қажет ететіндігін көрсетті.

Zaimer.kz деректерінің тарап кетуі: 1,9 миллион адамға қауіп

2024 жылдың наурызында Қазақстанда үлкен деректердің тарап кетуі оқиғасы тіркелді. Zaimer.kz микрофинанс ұйымының базасы Telegram платформасында жарияланып, 1 947 022 азаматтың жеке мәліметтері ашылды. Бұл мәліметтер арасында толық аты-жөндері, жеке сәйкестендіру нөмірлері және байланыс телефондары бар еді. Олардың арасында алаяқтар кредиттік қарыздарды ашу, ақша ұрлау сияқты әрекеттер жасады.

Қалай болдырмауға болады?

  • Мәліметтер базасын шифрлау.
  • Қауіпсіздік аудитін тұрақты жүргізу.
  • Клиенттерді кибергигиена негіздеріне үйрету.

Министрлікке жасалған кибершабуыл: ұлттық қауіпсіздікке қауіп

2024 жылдың маусым айында еліміздегі бір министрліктің сервері хакерлердің шабуылына ұшырады. Олар арнайы құралдар арқылы әкімшілік деректерге қол жеткізіп, мемлекеттік құпияларды және халықаралық келісімдерді қамтитын маңызды ақпаратты ұрлады. Бұл шабуыл сыртқы күштер тарапынан жасалған болуы мүмкін, себебі оның мақсаты шпиондық әрекеттер болуы мүмкін деп бағаланды.

Қалай қорғауға болады?

  • Қауіпсіздік жүйелерін уақытында жаңарту.
  • Құпия деректерге қолжетімділікті шектеу.

Медициналық жүйедегі деректердің ұрлануы: қорғансыз балаларға қауіп

Тағы бір маңызды оқиға 2024 жылы медициналық ақпараттық жүйенің қауіпсіздігіне қатысты болды. Қазақстанның медициналық мекемелеріндегі балалардың жеке мәліметтері ұрланып, жарияланды. Бұл деректер балалардың аты-жөні, туған күндері және мекенжайлары болды. Мұндай мәліметтер әлеуметтік инженерия және балаларды ұрлау сияқты қылмыстарға негіз бола алады.

Қалай қорғауға болады?

  • Әлеуметтік инженериядан сақ болу.
  • Жеке мәліметтерді қорғауға бағытталған тиімді шараларды енгізу.

DDoS шабуылы: интернет-ресурсқа шабуыл

2024 жылдың қаңтар айында Қазақстанда бір интернет-ресурс жоғары қарқынмен DDoS шабуылына ұшырады. Хакерлер серверді бірнеше сағатқа істен шығарғандықтан, сайттың жұмысында үлкен кедергілер пайда болды. Бұл оқиға тек техникалық қателіктерді ғана емес, сонымен қатар, киберқауіптердің артып келе жатқанын да көрсетеді.

Қалай болдырмауға болады?

  • Трафикті сүзетін кәсіби жүйелерді қолдану.
  • DDoS шабуылдарына қарсы алдын ала шараларды қабылдау.

Глобалды киберқауіптер: әлемдегі басқа оқиғалар

Қазақстан әлемдегі бірқатар маңызды киберқауіптерден бөлек емес. 2024 жылы әлемде бірнеше ірі киберқылмыстар орын алды:

  1. Криптовалюталық биржаның бұзылуы (АҚШ): хакерлер 1 миллиард доллардан астам қаражат ұрлады.
  2. Үндістанның ең үлкен банкіндегі деректердің ұрлануы: миллиондаған пайдаланушының мәліметтері даркнетте жарияланды.
  3. Еуропалық білім беру платформасының шабуылы: студенттердің жеке мәліметтері ұрланды.

Қорытынды: 2025 жылға арналған болжамдар

2025 жылы киберқауіпсіздік саласындағы ең маңызды қауіптердің бірі жасанды интеллектіні пайдалану арқылы жасалатын дезинформациялық шабуылдар болады. Әлем бойынша мемлекеттік органдар мен технологиялық компаниялар жаңа алгоритмдер мен әдістерді енгізіп, бұл қауіпті жоюға күш салуы тиіс.

Киберқорғаныс тек техникалық мәселе емес, ол мемлекеттік стратегияның маңызды бөлігіне айналуда. Жақындап келе жатқан 2025 жылы киберқорғанысты жаңарту, қызметкерлерді даярлау және жаңа технологияларды қолдану маңызды міндеттер болып қала береді.

Толығырақ:КИБЕРКОД 2024: цифрлық дәуірдің жаңа сын-қатерлері мен мүмкіндіктері.

МОБИЛЬДІ ҚОСЫМШАЛАР СІЗДЕРДІҢ СМАРТФОНДАРЫҢЫЗДАН АҚШАНЫ ҚАЛАЙ ҰРЛАЙДЫ

Ойынды смартфонға жүктегеннен кейін, сіз ақшасыз және тіпті смартфонсыз қала аласыз. Бұл қалай болады және оны қалай қорғауға болады, біз бүгін мақалада талқылаймыз.

Бүгінгі шолуда біз Android операциялық жүйесінде жұмыс істейтін смартфондар туралы сөйлесетін боламыз.

Бұл мақаланың өзектілігі Android операциялық жүйесінің (ОЖ) пайдаланушыларында тек ресми дүкендерден (Play Market, Google Play, AppGallery, Samsung Galaxy Store және т.б.) ғана емес, сонымен қатар қауіпсіз емес және әртүрлі қауіп-қатерлерге ие басқа көздерден қосымшалар мен ойындарды орнату мүмкіндігі бар екендігіне байланысты. Сондықтан әртүрлі белгісіз көздерден файлдар мен ойындарды жүктеу және орнату ұсынылмайды.

Бейресми және тексерілмеген көздерден орнату Сіздердің дербес деректеріңіздің таралып кету қаупін тудырады, Сіздердің интернет-банкингіңіздің қосымшаларына қолжетімділік, SMS-хабарламаларды есептеу, сондай-ақ, Сіздердің смартфоныңыз бот-желілердің бір бөлігі бола алады және оны зиянкестер түрлі кибершабуылдарды, спам-жіберілімдерді, рұқсат етілмеген қоңырауларды және басқаларды жүзеге асыру үшін пайдалана алады.

Сонымен, осындай кибершабуылдардан қалай қорғануға болады?

1. Белгісіз көздерден орнатуды өшіріңіздер.

Кездейсоқ орнатудан қорғау үшін белгісіз көздерден бағдарламаларды орнату мүмкіндігі өшірілгеніне көз жеткізіңіздер. Әдетте, ол әдепкі бойынша өшірілген, бірақ оны тексерген дұрыс.

Android 4.0 және одан жоғары нұсқаларында Қауіпсіздік баптаулары бөліміне өтіп, белгісіз көздердің өшірілгеніне көз жеткізу керек.

Android–тің алдыңғы нұсқаларында Баптаулар – Қосымшалар баптауларын басып, Белгісіз көздер пунктінде құсбелгі қойылғаның қараңыздар.

! Әкімшінің құқықтарын алу үшін қосымшаның сұрауы маңызды дабыл болуы мүмкін. Осылайша, қосымшаның иесі смартфонға қашықтан қол жеткізу құқығына ие болады, бұл жоғарыда аталған тәуекелдерді тудырады.

 2. Вирусқа қарсы қосымшаны орнату.

Жақсы вирусқа қарсы бағдарлама Сіздердің смартфонды тек сайттарда ғана емес, сонымен қатар әртүрлі көздерден жүктелген қосымшаларда да жасыруға болатын бопсалау-бағдарламаларынан және басқа киберқауіптерден қорғауға қабілетті. Егер Сіздер күдікті сілтемені байқаусызда бассаңыздар, жалған қосымшаны жүктеп алсаңыздар немесе жалған қосымшаны орнатып көрсеңіздер, вирусқа қарсы бағдарлама вирусты карантинге салып, смартфонды зақымдауға жол бермейді.

! Вирусқа қарсы қорғаныс тек дербес компьютерлер үшін ғана шығарылмайды.

  3. Операциялық жүйені үнемі жаңартып отыру.

Барлық Android ОЖ жаңартуларын орнатыңыздар, өйткені олардың көпшілігі қауіпсіздікке қатысты. Әрине, Android ОЖ-мен смартфондарға арналған жаңартулар көбінесе ұзақ уақыт шығатындығымен танымал, сондықтан олардың қауіпсіздігі мәселелерінде Сіздер оларға ғана сене алмайсыздар, сондықтан вирусқа қарсы бағдарламаны орнатқан дұрыс.

4. Смартфонда сақталған барлық маңызды файлдардың сақтық көшірмесін жасау.

Сақтық көшірмелерді бұлтта, сыртқы қатты дискіде сақтауға немесе сыртқы сервисін пайдалануға болады.

Сақтық көшірмені іске қосу үшін келесі әрекеттерді орындау қажет:

·       Операциялық жүйенің баптаулар бөлімінен Google бөлімін табыңыздар.

·       Әрі қарай, сақтық көшірме бөліміне өтіңіздер. Мұнда Сіздер көшіруді бастау батырмасын көресіздер. Оның астында Сіздердің есептік жазбаңызға сақталатын мәліметтер тізімі берілген. Оларға қоңыраулар журналы, хабарламалар, контактілер, Android баптаулары, фотосуреттер мен бейнелер, сондай-ақ, осы мүмкіндікті қолдайтын қосымша деректері кіреді.

·       Көшіруді бастау батырмасын басып, процестің аяқталуын күтіңіздер.

 Осылайша, Сіздер әлсін-әлсін смартфон деректерінің сақтық көшірмесін жасай аласыздар.

 5. Қалқымалы терезелерден өте сақ болу.

Сайтқа кіру немесе онлайн ойын ойнау және баптауларды жаңарту немесе орнату туралы қалқымалы сұрау алу арқылы Сіздер жасай алатын ең жақсы нәрсе – қалқымалы терезені жабу.

! Әр түрлі қалқымалы терезелерден қорғау үшін браузерде AdBlock сияқты баптауларды қолдануды ұсынамыз.

  6. Сілтемеге өтпес бұрын екі рет ойланыңыздар.

Фишинг – бұрынғысынша зиянды бағдарламаларды таратудың және дербес деректерді жинаудың ең танымал тәсілі. Смартфондарға, әлеуметтік желілер мен мессенджерлерге бағытталған фишингтік шабуылдарды қолдану жағдайларының саны артып келеді. Белгісіз көзден хабарламада немесе электрондық поштада алынған сілтемелерді баспаңыздар. Дереккөз таныс болса да, жалғастырмас бұрын жіберушінің мекенжайы мен сілтеме көзін мұқият оқып шығыңыздар. Егер бір нәрсе күмән тудырса, кез-келген әрекеттен аулақ болыңыздар.

 7. Қауіпсіз DNS қолдану

Қауіпсіз DNS – бұл зиянды сайттарға, сондай-ақ, көруге болмайтын ресурстарға кіруді шектейтін ақысыз мазмұнды сүзу сервисі. Иесіне үйдегі барлық смартфондарды қорғауға немесе профильде түсінуге оңай дайын болу арқылы олар үшін жеке-жеке сүзуді таңдауға мүмкіндік береді. Егер сайт қауіпсіз DNS базасына енгізілсе, пайдаланушы бұл туралы хабарламаны көреді.

Бұл сервис «Ата-ана бақылауы» қызметіне ұқсас, бірақ басқалардан айырмашылығы мүлдем тегін. Кез-келген пайдаланушы бұл қызметті қоса алады, өйткені қосылым IT саласында арнайы білімді қажет етпейді.

Android негізіндегі смартфондарға арналған сервисті қосу белгілі бір смартфонда да, Wi-Fi желісінің көмегімен де мүмкін.

Смартфонда баптау үшін келесі әрекеттерді орындау керек: Қол жетімді желілер тізімінен Wi-Fi кіру нүктесін таңдаңыздар=> Баптаулар батырмасын басыңыздар => Қосымша пунктің таңдаңыздар => IP параметрлері бөлімінде осы пункті DHCP-ден Статикалыққа өзгертіңіздер=>  DNS1 ретінде 91.214.42.211 енгізіңіздер => балама 91.214.42.212 DNS2.

Әрине, әр смартфонға қарағанда Wi-Fi желісінің кіру нүктесін бірден конфигурациялау біршама ыңғайлы болады. Ол үшін Wi-Fi кіру нүктесіндегі DHCP баптауларында қалаған DNS сервері ретінде 91.214.42.211, сонымен қатар балама ретінде 91.214.42.212 көрсету жеткілікті. Осылайша, қабылданған DNS баптаулары берілген Wi-Fi-ға қосылған смартфондар үшін автоматты түрде қабылданады.

Android-қа бағытталған зиянды бағдарламалар санының өсуі айтарлықтай қауіп төндіреді. Бірақ Сіздердің смартфондарыңыз үшін бұл қауіп ешқашан шындыққа айналмауға мүмкіндік бар екенін білу жағымды емес пе? Сіздерге тек кибергигиена ережелерін сақтау және тексерілген көздерден қосымшаларды орнату қажет.

Біздің ұсыныстарымызды қолдана отырып, Өздеріңіздің смартфондағы деректер мен ақшаларыңызды қорғаңыздар!

login